
Contrat de sous-traitance de données à caractère personnel – art. 28 RGPD
Responsable du traitement (établissement) :
Chef d’établissement :
DPD académique (contact) :
ci-après dénommé « le Responsable du traitement ».
Sous-traitant :
Edumaps, Kai Noack
Algirdo g. 9A
LT-03161 Vilnius
ci-après dénommé « le Sous-traitant ».
Le Responsable du traitement et le Sous-traitant sont également désignés ensemble « les Parties ».
Préambule
Le Responsable du traitement a confié au Sous-traitant les prestations visées au point 1. L’exécution du contrat comprend le traitement de données à caractère personnel pour lequel le Responsable du traitement a la qualité de responsable du traitement au sens de l’article 4, point 7, du RGPD. Le présent contrat de sous-traitance précise les droits et obligations des Parties en matière de protection des données conformément à l’article 28, paragraphe 3, du règlement général sur la protection des données (RGPD), en ce qui concerne le traitement de données à caractère personnel par le Sous-traitant ou par des tiers mandatés par lui pour l’exécution du contrat principal. L’exécution du présent contrat ne donne lieu à aucune rémunération distincte.
Les définitions du RGPD s’appliquent. Les références au droit national de la protection des données visent la loi n° 78-17 du 6 janvier 1978 relative à l’informatique, aux fichiers et aux libertés, dans sa version en vigueur (« loi Informatique et Libertés »).
1. Objet et durée du contrat
1.1
Le Sous-traitant fournit au Responsable du traitement des services d’informatique en nuage sur la base du contrat principal conclu.
Le traitement a pour objet la mise à disposition et l’exploitation de la plateforme Edumaps, y compris la gestion des utilisateurs,
le stockage et la mise à disposition de contenus, les fonctions de communication et de collaboration, le traitement de fichiers et de médias
ainsi que les fonctions d’IA et de synthèse vocale décrites dans le présent contrat.
Dans ce cadre, le Sous-traitant a accès à des données à caractère personnel et les traite exclusivement pour le compte
et sur instruction du Responsable du traitement, à moins que le Sous-traitant ne soit tenu de procéder à un autre traitement en vertu du droit de l’Union
ou du droit de l’État membre auquel il est soumis. L’étendue et la finalité du traitement par le Sous-traitant
résultent du contrat principal.
Il appartient au seul Responsable du traitement d’apprécier la licéité du traitement au regard de l’article 6, paragraphe 1, du RGPD.
1.2 Afin de préciser leurs droits et obligations réciproques en matière de protection des données, les Parties concluent le présent contrat. En cas de doute, les dispositions du présent contrat prévalent sur celles du contrat principal.
1.3 Les dispositions du présent contrat s’appliquent à toutes les activités liées au contrat principal dans le cadre desquelles le Sous-traitant, ses employés ou les personnes mandatées par lui entrent en contact avec des données à caractère personnel qui proviennent du Responsable du traitement, ont été collectées pour lui ou sont traitées de toute autre manière pour son compte (ci-après les « données du Responsable du traitement »).
1.4 La durée du présent contrat suit celle du contrat principal, sauf si les dispositions ci-dessous prévoient des obligations ou des droits de résiliation allant au-delà.
1.5 Tout transfert de données à caractère personnel vers un pays tiers ou à une organisation internationale n’a lieu que sur instruction documentée du Responsable du traitement et dans le respect des articles 44 et suivants du RGPD. Lorsqu’il existe pour le pays tiers concerné une décision d’adéquation de la Commission européenne au titre de l’article 45 du RGPD, le transfert peut se fonder sur celle-ci. À défaut, des garanties appropriées au titre de l’article 46 du RGPD sont mises en œuvre, en particulier les clauses contractuelles types de la Commission européenne en vigueur, complétées par une analyse d’impact des transferts et, si nécessaire, par des mesures de protection supplémentaires. La base retenue est indiquée à l’Annexe 3 pour chaque sous-traitant ultérieur.
2. Nature des données traitées, catégories de personnes concernées
Dans le cadre de l’exécution du contrat principal, le Sous-traitant a accès aux données à caractère personnel précisées à l’Annexe 1, relatives aux personnes concernées également précisées à l’Annexe 1.
En règle générale, le traitement ne porte pas sur des catégories particulières de données à caractère personnel au sens de l’article 9 du RGPD.
Le Responsable du traitement veille, par des mesures organisationnelles, à ce qu’aucune catégorie particulière de données à caractère personnel ne soit saisie dans Edumaps ou transmise.
Edumaps traitant des contenus générés par les utilisateurs, une saisie involontaire de telles données par des utilisateurs ne peut être totalement exclue.
Ce risque résiduel est réduit au minimum par des mesures techniques et organisationnelles, notamment :
• informations et règles d’utilisation à l’intention des utilisateurs
• gestion des rôles et des droits
• processus de modération et d’assistance
• mécanismes de suppression
3. Droit d’instruction
3.1 Le Sous-traitant ne peut collecter, utiliser ou traiter de toute autre manière les données du Responsable du traitement que dans le cadre du contrat principal et conformément aux instructions du Responsable du traitement. Cela vaut en particulier pour le transfert de données à caractère personnel vers un pays tiers ou à une organisation internationale. Si le Sous-traitant est tenu de procéder à d’autres traitements en vertu du droit de l’Union européenne ou du droit de l’État membre auquel il est soumis, il informe le Responsable du traitement de cette obligation juridique avant le traitement.
3.2 Les instructions du Responsable du traitement sont initialement fixées par le présent contrat et peuvent ensuite être modifiées, complétées ou remplacées par le Responsable du traitement, par écrit ou sous forme électronique documentée, au moyen d’instructions individuelles (instruction individuelle). Le Responsable du traitement est en droit de donner de telles instructions à tout moment. Cela comprend les instructions relatives à la rectification, à l’effacement et à la limitation du traitement des données.
3.3 Toutes les instructions données doivent être documentées tant par le Responsable du traitement que par le Sous-traitant et conservées pendant toute leur durée de validité, puis pendant trois années civiles complètes supplémentaires. Les instructions qui excèdent la prestation convenue dans le contrat principal sont traitées comme une demande de modification de la prestation.
3.4 Si le Sous-traitant estime qu’une instruction du Responsable du traitement enfreint des dispositions relatives à la protection des données, il en informe sans délai le Responsable du traitement. Le Sous-traitant est en droit de suspendre l’exécution de l’instruction concernée jusqu’à ce qu’elle soit confirmée ou modifiée par le Responsable du traitement. Le Sous-traitant peut refuser d’exécuter une instruction manifestement illicite.
4. Obligations du Sous-traitant
4.1 Le Sous-traitant est tenu de respecter les dispositions légales relatives à la protection des données et de ne pas communiquer à des tiers les informations obtenues du Responsable du traitement, ni de les exposer à leur accès. Les documents et les données doivent être protégés contre toute prise de connaissance par des personnes non autorisées, compte tenu de l’état de la technique.
4.2 Interlocuteur pour la protection des données chez le Sous-traitant : Lutz Noack,
4.3 Il est interdit aux personnes employées par le Sous-traitant au traitement des données de collecter, d’utiliser ou de traiter de toute autre manière des données à caractère personnel sans autorisation. Le Sous-traitant engage en conséquence toutes les personnes qu’il charge du traitement et de l’exécution du présent contrat (ci-après les « employés ») (engagement de confidentialité, article 28, paragraphe 3, point b), du RGPD), les informe des obligations particulières en matière de protection des données découlant du présent contrat ainsi que de la limitation aux instructions et à la finalité, et veille avec la diligence requise au respect de cet engagement. Ces engagements doivent être rédigés de manière à subsister après la fin du présent contrat ou de la relation de travail entre l’employé et le Sous-traitant. Le Sous-traitant en justifie de manière appropriée auprès du Responsable du traitement sur demande.
4.4 Le traitement des données du Responsable du traitement objet du présent contrat dans des logements privés (télétravail des employés du Sous-traitant) n’est autorisé que si le respect des obligations du présent contrat et des exigences de l’article 32 du RGPD est également garanti dans ce cas. Le Sous-traitant informe le Responsable du traitement par écrit, y compris par courriel, du traitement de données du Responsable du traitement dans des logements privés ainsi que des mesures de sécurité prises.
4.5 En cas de dysfonctionnements, de soupçon de violation de données à caractère personnel ou de manquement aux obligations contractuelles du Sous-traitant, de soupçon d’incident de sécurité ou d’autres irrégularités dans le traitement des données à caractère personnel par le Sous-traitant, par les personnes qu’il emploie dans le cadre de la mission ou par des tiers, le Sous-traitant en informe sans délai le Responsable du traitement par écrit ou sous forme électronique documentée. Il en va de même pour les contrôles du Sous-traitant par l’autorité de contrôle en matière de protection des données. La notification d’une violation de données à caractère personnel contient, dans la mesure du possible, les informations suivantes :
a) une description de la nature de la violation de données à caractère personnel, y compris, si possible, les catégories et
le nombre de personnes concernées par la violation ainsi que les catégories et le nombre d’enregistrements de données à caractère personnel concernés,
b) une description des conséquences probables de la violation et
c) une description des mesures prises ou proposées par le Sous-traitant pour remédier à la violation, y compris,
le cas échéant, les mesures pour en atténuer les éventuelles conséquences négatives.
Le Sous-traitant prend sans délai les mesures nécessaires pour sécuriser les données et atténuer les éventuelles conséquences négatives pour la ou les personnes concernées, en informe le Responsable du traitement et lui demande des instructions complémentaires. Le Sous-traitant est en outre tenu de fournir à tout moment des informations au Responsable du traitement lorsque les données de celui-ci sont concernées par une violation au sens du premier alinéa.
4.6 Le Sous-traitant aide, si nécessaire, le Responsable du traitement de manière appropriée à respecter les obligations qui lui incombent au titre des articles 33 et 34 du RGPD (article 28, paragraphe 3, point f), du RGPD). Le Sous-traitant ne peut procéder à des notifications pour le compte du Responsable du traitement au titre des articles 33 ou 34 du RGPD que sur instruction préalable de celui-ci conformément au point 3 du présent contrat.
4.7 Si les données du Responsable du traitement détenues par le Sous-traitant sont menacées par une saisie, par une procédure d’insolvabilité ou de concordat ou par tout autre événement ou mesure de tiers, le Sous-traitant en informe sans délai le Responsable du traitement, sauf si une décision judiciaire ou administrative le lui interdit. Le Sous-traitant informe dans ce contexte sans délai toutes les instances compétentes que le pouvoir de décision sur les données appartient exclusivement au Responsable du traitement en sa qualité de « responsable du traitement » au sens du RGPD.
4.8 Tout changement de l’interlocuteur pour la protection des données est communiqué sans délai au Responsable du traitement.
4.9 Le Sous-traitant et, le cas échéant, son représentant tiennent un registre de toutes les catégories d’activités de traitement effectuées pour le compte du Responsable du traitement, comportant toutes les informations visées à l’article 30, paragraphe 2, du RGPD. Ce registre est mis à la disposition du Responsable du traitement sur demande.
4.10 Le Sous-traitant apporte un concours approprié à l’établissement du registre des activités de traitement par le Responsable du traitement, à la réalisation d’une analyse d’impact relative à la protection des données (AIPD) au titre de l’article 35 du RGPD et, le cas échéant, à la consultation préalable de l’autorité de contrôle au titre de l’article 36 du RGPD. Il communique au Responsable du traitement, de manière appropriée, les informations nécessaires à cet effet. Le Sous-traitant fournit sur demande la documentation technique utile à l’AIPD, la réalisation de l’AIPD elle-même relève de la responsabilité du Responsable du traitement.
5. Mesures de sécurité techniques et organisationnelles
Le Sous-traitant organise, dans son domaine de responsabilité, son fonctionnement interne de manière à satisfaire aux exigences particulières de la protection des données et garantit avoir pris toutes les mesures techniques et organisationnelles nécessaires à la protection adéquate des données du Responsable du traitement au titre de l’article 32 du RGPD, et au minimum les mesures décrites à l’Annexe 2. Si des catégories particulières de données à caractère personnel sont également traitées, le Sous-traitant prend en outre les mesures appropriées et spécifiques pour la sauvegarde des droits et libertés des personnes concernées prévues à l’article 9 du RGPD et par la loi Informatique et Libertés. Le Sous-traitant communique, à la demande du Responsable du traitement, les modalités de définition et de mise en œuvre de ces mesures. Le Sous-traitant se réserve le droit de modifier les mesures de sécurité prises, en veillant à ce que le niveau de protection convenu contractuellement ne soit pas abaissé. La version en vigueur des mesures techniques et organisationnelles figure à l’Annexe 2 du présent contrat. Les modifications substantielles y sont documentées avec leur date. Le Responsable du traitement peut à tout moment en demander une version à jour par écrit, y compris par courriel.
Le recours à la fonction d’IA (voir point 8.4) fait partie des mesures techniques et organisationnelles (MTO) au titre de l’article 32 du RGPD.
Les mesures de sécurité comprennent notamment :
• Transmission chiffrée de l’ensemble des données de communication (TLS 1.2 ou version supérieure).
• Aucune journalisation par Edumaps du contenu des requêtes (prompts) ou des réponses générées dans les journaux de diagnostic Azure.
• Utilisation, en fonctionnement normal, de centres de données Azure situés dans l’Union européenne (région Sweden Central), cas exceptionnels selon le point 8.4.
• Conclusion d’un accord relatif à la protection des données entre Edumaps et Microsoft (Azure OpenAI, Azure AI Speech).
• Vérification régulière du cadre contractuel et technique afin de garantir la conformité au RGPD.
6. Accès administratif aux données du Responsable du traitement
6.1 Le Sous-traitant n’accède aux données du Responsable du traitement sur les systèmes de la plateforme que dans la mesure nécessaire à l’exécution du contrat, en particulier pour l’analyse d’erreurs, la maintenance, la défense contre les incidents de sécurité et le traitement des demandes d’assistance du Responsable du traitement ou de ses utilisateurs. Aucun accès aux systèmes informatiques du Responsable du traitement n’a lieu.
6.2 Les accès administratifs ont lieu exclusivement au moyen de connexions chiffrées et authentifiées (SSH, TLS) et uniquement par les personnes habilitées du Sous-traitant, selon le principe du besoin d’en connaître.
6.3 Les accès aux contenus du Responsable du traitement dans le cadre de l’assistance n’ont lieu qu’à la demande du Responsable du traitement ou de l’un de ses utilisateurs et sont documentés dans la demande d’assistance concernée. Le Responsable du traitement peut, sur demande, vérifier quand et dans quel but un tel accès a eu lieu.
6.4 Le Sous-traitant peut transférer les données du Responsable du traitement vers des systèmes internes aux fins de la prestation convenue, si cela est nécessaire à l’exécution du contrat. Les données sont alors toujours transmises et stockées sous forme chiffrée.
6.5 Le Sous-traitant peut procéder à tout moment à des mises à jour logicielles de la plateforme. Il choisit lui-même un moment approprié afin de réduire au minimum les interruptions de service. Les données du Responsable du traitement sont sauvegardées régulièrement, au moins une fois par jour (voir l’Annexe 2). Une procédure de restauration est documentée dans le plan d’urgence du Sous-traitant.
7. Droits de contrôle du Responsable du traitement
7.1 Avant le début du traitement, puis régulièrement, le Responsable du traitement s’assure du respect par le Sous-traitant des obligations prévues au présent contrat, en particulier des mesures techniques et organisationnelles. À cette fin, il peut obtenir du Sous-traitant toutes les informations nécessaires, par exemple des renseignements du Sous-traitant, se faire présenter les attestations d’experts, certifications ou audits internes existants, ou contrôler lui-même les mesures techniques et organisationnelles du Sous-traitant, après concertation en temps utile et pendant les heures ouvrables habituelles, ou les faire contrôler par un tiers compétent, à condition que celui-ci ne soit pas en situation de concurrence avec le Sous-traitant. Le Responsable du traitement n’effectue des contrôles que dans la mesure nécessaire et sans perturber de manière disproportionnée l’activité du Sous-traitant.
7.2 Le Sous-traitant s’engage à fournir au Responsable du traitement, sur demande orale, écrite ou électronique et dans un délai raisonnable, tous les renseignements et justificatifs nécessaires au contrôle du respect des obligations prévues au présent contrat et des mesures techniques et organisationnelles du Sous-traitant, et à permettre des contrôles sur place. Le Sous-traitant met à la disposition du Responsable du traitement toutes les informations nécessaires pour démontrer le respect des obligations prévues à l’article 28 du RGPD et au présent contrat. Le Sous-traitant peut également fournir à cet effet des justificatifs équivalents (par exemple certifications, rapports d’audit ou questionnaires standardisés), dans la mesure où ceux-ci permettent un contrôle suffisant.
7.3 Le Responsable du traitement documente le résultat du contrôle et le communique au Sous-traitant. S’il constate des erreurs ou des irrégularités, notamment lors de la vérification des résultats de la prestation, il en informe sans délai le Sous-traitant. Si le contrôle révèle des faits dont la prévention à l’avenir exige des modifications de la procédure prescrite, le Responsable du traitement communique sans délai au Sous-traitant les modifications de procédure nécessaires.
7.4 Le Sous-traitant met à la disposition du Responsable du traitement, à sa demande, un concept complet et à jour de protection des données et de sécurité pour la sous-traitance ainsi que des informations sur les personnes habilitées à accéder aux données.
7.5 Le Sous-traitant justifie sur demande auprès du Responsable du traitement de l’engagement des employés visé au point 4.3.
8. Recours à des sous-traitants ultérieurs
8.1 Dans le cadre de ses obligations contractuelles, le Sous-traitant est autorisé à recourir à des sous-traitants ultérieurs (autres sous-traitants au sens de l’article 28, paragraphes 2 et 4, du RGPD) (voir l’Annexe 3). Le Responsable du traitement donne à cet effet une autorisation générale au sens de l’article 28, paragraphe 2, du RGPD. Le Sous-traitant informe le Responsable du traitement de tout projet d’ajout ou de remplacement d’un sous-traitant ultérieur au moins 14 jours avant sa prise d’effet, par écrit, par courriel adressé à l’adresse d’administrateur enregistrée pour le compte du Responsable du traitement. L’Annexe 3 est mise à jour en conséquence, avec la date. Le Responsable du traitement peut, dans ce délai, s’opposer par écrit à la modification pour des motifs tenant à la protection des données. Si aucune solution amiable n’est trouvée dans ce cas, le Responsable du traitement peut résilier le présent contrat et le contrat principal pour motif grave. En l’absence d’opposition dans le délai, la modification est réputée acceptée. Le Sous-traitant impose contractuellement aux sous-traitants ultérieurs des obligations conformes aux dispositions du présent contrat et veille à ce que le Responsable du traitement puisse exercer ses droits de vérification et de contrôle également à l’égard des sous-traitants ultérieurs. Le Sous-traitant demeure pleinement responsable envers le Responsable du traitement de l’exécution par les sous-traitants ultérieurs auxquels il recourt de leurs obligations en matière de protection des données (article 28, paragraphe 4, du RGPD). Si un sous-traitant ultérieur doit intervenir dans un pays tiers, les dispositions du point 1.5 s’appliquent.
8.2 Si un sous-traitant ultérieur fait lui-même appel à d’autres sous-traitants, le Sous-traitant veille par voie contractuelle à ce que les mêmes obligations en matière de protection des données leur soient imposées (article 28, paragraphe 4, du RGPD) et à ce que le traitement ultérieur soit conforme aux exigences du présent contrat. Les autres sous-traitants auxquels recourent les sous-traitants ultérieurs peuvent être identifiés au moyen des listes mentionnées à l’Annexe 3.
8.3 Il n’y a pas de sous-traitance ultérieure au sens des présentes dispositions lorsque le Sous-traitant confie à des tiers des prestations qui doivent être considérées comme de simples prestations accessoires. Il s’agit par exemple des services postaux, de transport et d’expédition, des services de nettoyage, des services de télécommunication sans lien concret avec les prestations fournies par le Sous-traitant au Responsable du traitement, ainsi que des services de gardiennage. Les prestations de maintenance et de vérification constituent des sous-traitances ultérieures soumises à autorisation lorsqu’elles portent sur des systèmes informatiques également utilisés pour la fourniture de prestations au Responsable du traitement.
8.4 Dans le cadre de certains modules fonctionnels (« fonction d’IA »), Edumaps utilise les modèles GPT mis à disposition par Microsoft via le service Azure OpenAI ainsi que, pour la fonction de lecture à voix haute et l’audio de prononciation, le service Azure AI Speech (fournis dans les deux cas par Microsoft Ireland Operations Limited). L’utilisation se fait au moyen d’une interface de serveur à serveur. En fonctionnement normal, le traitement a lieu exclusivement dans des centres de données situés dans l’Union européenne (région Sweden Central) dans le cadre de l’EU Data Boundary de Microsoft. Dans des cas exceptionnels strictement limités (notamment assistance à la demande du Sous-traitant, défense contre les incidents de sécurité et surveillance des abus), Microsoft peut traiter des données à caractère personnel en dehors de l’Union européenne. Ces transferts reposent sur les clauses contractuelles types au titre de l’article 46 du RGPD convenues dans le Microsoft Data Protection Addendum (voir point 1.5). Edumaps ne transmet aux services Microsoft aucun identifiant de compte (par exemple nom d’utilisateur, adresse électronique, identifiants internes) et réduit les contenus transmis au minimum selon le principe de minimisation des données. Les contenus transmis (requêtes, passages de texte sélectionnés, textes à lire à voix haute) peuvent contenir des données à caractère personnel si des utilisateurs les saisissent. Cela n’est pas souhaité et est limité par les mesures décrites à l’Annexe 2. Microsoft n’utilise pas les contenus traités à des fins d’entraînement. Aucun stockage durable n’a lieu, à l’exception de la conservation de courte durée dans le cadre de la surveillance des abus (Abuse Monitoring) d’Azure pour le service Azure OpenAI (voir l’Annexe 2, points 6.3 c, 6.3 d et 6.4). Pour Azure AI Speech, Microsoft ne conserve ni le texte transmis ni l’audio généré (voir l’Annexe 6, point 6.3). L’affirmation selon laquelle les données des clients ne sont pas utilisées pour l’entraînement de modèles d’IA est étayée par la documentation officielle de Microsoft (voir l’Annexe 6). Le Responsable du traitement demeure en tout état de cause responsable de l’appréciation, au regard de la protection des données, de l’utilisation de la fonction d’IA et de la fonction de lecture à voix haute.
8.5
Lors de l’utilisation de la fonction d’IA, le Sous-traitant veille à ce que :
a) aucune donnée de compte (telle que les noms issus des comptes utilisateurs, les adresses électroniques, les adresses IP, les identifiants internes ou des identifiants comparables)
ne soit transmise à l’interface d’IA,
b) le traitement ait lieu, en fonctionnement normal, exclusivement sur des serveurs situés dans l’UE (centres de données Azure, région Sweden Central), les cas exceptionnels étant régis par le point 8.4,
c) Microsoft n’utilise pas les données traitées pour entraîner ou améliorer des modèles, sans préjudice du contrôle automatisé des contenus dans le cadre de la surveillance des abus (voir point 8.4),
d) toutes les transmissions de données aient lieu exclusivement au moyen de connexions sécurisées de serveur à serveur,
e) l’utilisation de la fonction d’IA soit documentée et intégrée aux mesures techniques et organisationnelles visées à l’Annexe 2.
f) Les fonctions d’Azure OpenAI comportant un stockage persistant des données (par exemple Files API, Assistants/Threads, Stored Completions ou Fine-Tuning)
ne sont pas utilisées dans Edumaps.
g) Les fonctions de surveillance automatisée des contenus (« Abuse Monitoring ») ne sont utilisées que dans le cadre des fonctions standard du service Azure OpenAI.
L’état concret de la configuration est documenté et peut être justifié auprès du Responsable du traitement sur demande.
h) Les processus d’assistance ou de sécurité dans le cadre desquels un accès à des données techniques ou à des contenus pourrait exceptionnellement être possible
sont documentés par Microsoft conformément à ses politiques de sécurité et de protection des données.
L’état de ces processus est documenté dans le justificatif relatif au locataire (tenant).
i) Lors de chaque saisie dans les fonctions d’IA, l’interface utilisateur invite les utilisateurs à ne saisir aucune donnée à caractère personnel,
en particulier aucune donnée relative aux élèves, dans les requêtes d’IA.
Cet avertissement est placé de manière visible dans la boîte de dialogue de saisie concernée et renvoie à des informations complémentaires.
9. Demandes et droits des personnes concernées
9.1 Le Sous-traitant aide le Responsable du traitement, dans la mesure du possible, par des mesures techniques et organisationnelles appropriées, à s’acquitter de ses obligations au titre des articles 12 à 22 ainsi que 32 et 36 du RGPD.
9.2 Si une personne concernée exerce directement auprès du Sous-traitant des droits, par exemple d’accès, de rectification ou d’effacement concernant ses données, celui-ci n’y donne pas suite de sa propre initiative, mais renvoie sans délai la personne concernée vers le Responsable du traitement et attend ses instructions.
10. Responsabilité
10.1 Le Responsable du traitement et le Sous-traitant sont responsables à l’égard des personnes concernées conformément aux dispositions de l’article 82 du RGPD. Le Sous-traitant se concerte avec le Responsable du traitement sur l’éventuel règlement de demandes en responsabilité.
10.2 La responsabilité entre les Parties est régie par l’article 82 du RGPD. Le Sous-traitant n’est tenu pour responsable du dommage causé par le traitement que s’il n’a pas respecté les obligations prévues par le RGPD qui incombent spécifiquement aux sous-traitants ou s’il a agi en dehors des instructions licites du Responsable du traitement ou contrairement à celles-ci (article 82, paragraphe 2, du RGPD). Lorsqu’une Partie a réparé totalement le dommage subi, elle est en droit de réclamer auprès de l’autre Partie la part de la réparation correspondant à la part de responsabilité de celle-ci dans le dommage (article 82, paragraphe 5, du RGPD). Aucune des Parties n’accorde à l’autre de garantie ou d’indemnisation allant au-delà de ces règles.
10.3 Chaque Partie est exonérée de responsabilité si et dans la mesure où elle prouve que le fait qui a provoqué le dommage subi par une personne concernée ne lui est imputable en aucune manière. Pour le surplus, l’article 82, paragraphe 5, du RGPD s’applique.
11. Droit de résiliation pour motif grave
Le Responsable du traitement peut résilier le contrat principal sans préavis, en tout ou en partie, si le Sous-traitant ne respecte pas ses obligations au titre du présent contrat, enfreint intentionnellement ou par négligence grave les dispositions du RGPD ou d’autres dispositions applicables en matière de protection des données, ne peut ou ne veut pas exécuter une instruction du Responsable du traitement, ou s’oppose de manière contraire au contrat aux droits de contrôle du Responsable du traitement. Le non-respect des obligations convenues dans le présent contrat et découlant de l’article 28 du RGPD constitue notamment un manquement grave.
12. Fin du contrat principal
12.1 À la fin du contrat principal ou à tout moment à la demande du Responsable du traitement, le Sous-traitant restitue au Responsable du traitement tous les documents, données et supports de données qui lui ont été confiés ou, au choix du Responsable du traitement, les supprime, à moins que le droit de l’Union ou le droit de l’État membre auquel le Sous-traitant est soumis n’exige la conservation des données à caractère personnel. Les données contenues dans les sauvegardes ne sont pas supprimées individuellement, mais écrasées selon le cycle de sauvegarde habituel (voir l’Annexe 2, point 3.1). Le Sous-traitant tient la preuve documentée de la suppression régulière des données encore existantes.
12.2 Le Responsable du traitement a le droit de contrôler de manière appropriée la restitution ou la suppression complète et conforme au contrat des données chez le Sous-traitant, ou de la faire vérifier par un tiers compétent, à condition que celui-ci ne soit pas en situation de concurrence avec le Sous-traitant.
12.3 Le Sous-traitant est tenu, même après la fin du contrat principal, de traiter de manière confidentielle les données dont il a eu connaissance dans le cadre du contrat principal. Le présent contrat reste en vigueur au-delà de la fin du contrat principal aussi longtemps que le Sous-traitant dispose de données à caractère personnel qui lui ont été transmises par le Responsable du traitement ou qu’il a collectées pour celui-ci.
13. Dispositions finales
13.1 Les Parties conviennent que le Sous-traitant ne peut exercer aucun droit de rétention sur les données à traiter et sur les supports de données correspondants.
13.2 Toute modification ou tout complément au présent contrat requiert la forme écrite ou une forme électronique documentée. Il en va de même pour la renonciation à cette exigence de forme. La primauté des accords contractuels individuels n’en est pas affectée.
13.3 Si certaines dispositions du présent contrat sont ou deviennent, en tout ou en partie, invalides ou inapplicables, la validité des autres dispositions n’en est pas affectée.
13.4 Le présent contrat est soumis au droit français. Tout litige relève des juridictions compétentes du ressort du Responsable du traitement.
Les documents suivants font partie intégrante du présent contrat :
- Annexe 1 : Description des personnes concernées et des catégories de données
- Annexe 2 : Mesures techniques et organisationnelles du Sous-traitant en matière de protection des données au titre de l’article 32 du RGPD (concept de sécurité)
- Annexe 3 : Sous-traitants ultérieurs du Sous-traitant
- Annexe 5 : Politique de suppression des données
- Annexe 6 : Justificatifs Azure OpenAI et Azure AI Speech
L’Annexe 4 (aide au remplissage du registre des activités de traitement du Responsable du traitement) ne fait pas partie du contrat, elle constitue un outil de travail non contraignant à l’intention du Responsable du traitement.
Version du 08/11/2026
Annexe 2 : Mesures techniques et organisationnelles du Sous-traitant en matière de protection des données au titre de l’article 32 du RGPD
Le Sous-traitant exploite ses serveurs auprès de la société Hetzner Online GmbH. Le parc de centres de données de l’exploitant des serveurs est situé à Falkenstein/Vogtland, Allemagne. Pour l’envoi d’e-mails, le Sous-traitant fait appel au sous-traitant ultérieur Heinlein Hosting GmbH et à son service d’hébergement de messagerie Mailbox.org.
En outre, le Sous-traitant utilise, pour la fourniture de certaines fonctions d’IA, le service Microsoft Azure OpenAI Service ainsi que, pour la synthèse vocale (fonction de lecture à voix haute, audio de prononciation), le service Azure AI Speech (fournis l’un et l’autre par Microsoft Ireland Operations Limited). En fonctionnement normal, le traitement a lieu exclusivement sur des serveurs situés dans l’Union européenne (région Sweden Central, EU Data Boundary). Les cas d’exception sont décrits au point 8.4 du contrat et à la section 6.2 de la présente annexe.
Edumaps ne transmet aux services Microsoft aucun identifiant de compte (p. ex. nom d’utilisateur, adresse e-mail, identifiants internes) et réduit les contenus conformément au principe de minimisation des données. Néanmoins, les contenus transmis (prompts, passages de texte sélectionnés, textes à lire à voix haute) peuvent contenir des données à caractère personnel si des utilisateurs les saisissent ou les sélectionnent (p. ex. noms, références à des classes, données sur les résultats scolaires dans du texte libre). Cela n’est pas voulu et se trouve limité par des indications dans l’interface utilisateur, un concept de rôles et de droits et des mesures techniques de protection (voir les MTO relatives à l’IA).
La transmission des données s’effectue exclusivement par une communication de serveur à serveur entre Edumaps et Azure, chiffrée par TLS. Microsoft n’utilise pas les contenus traités pour entraîner des modèles. Un contrôle automatisé des contenus ainsi que, le cas échéant, un traitement ultérieur dans le cadre de la surveillance des abus (abuse monitoring) assurée par Microsoft n’en sont pas affectés (voir 6.3 c et 6.4).
Sécurité applicative (application Edumaps)
- Protection automatique contre les attaques par force brute pour l’accès aux cartes et aux dossiers (blocage temporaire après des tentatives d’accès infructueuses répétées).
- Liens de cartes et de dossiers générés aléatoirement et impossibles à deviner.
- En-têtes de sécurité et Content Security Policy.
- Génération de nombres aléatoires cryptographiquement sûre pour les jetons liés à la sécurité.
- Les mots de passe sont enregistrés exclusivement sous forme de hachage.
- Authentification à deux facteurs par e-mail pour les comptes utilisateurs.
- Limitation du débit des actions liées à la sécurité (p. ex. connexion, inscription, formulaires) par utilisateur et par adresse IP.
- Protection anti-spam côté serveur sans recours à des prestataires tiers.
- Transmission chiffrée de l’ensemble des connexions (HTTPS, TLS 1.2 ou supérieur).
- Aucun CMS tiers dans le chemin des requêtes : le routage, les modèles et le rendu des pages reposent sur un code propre. Les contenus des pages sont stockés sous forme de fichiers sur le serveur, et non dans une base de données de CMS. Il n’existe ni connexion publique d’administration de CMS ni interface de plugins. Les composants tiers (p. ex. envoi d’e-mails, traitement des paiements, client SSO) sont intégrés en tant que bibliothèques et surveillés au moyen des bulletins de sécurité de leurs éditeurs.
Pseudonymisation (art. 32, paragraphe 1, point a, du RGPD et art. 25, paragraphe 1, du RGPD)
- La création des comptes utilisateurs s’effectue avec un pseudonyme et une pseudo-adresse e-mail.
- Le nom réel ou un nom d’identification est saisi par les utilisateurs eux-mêmes, qui peuvent le modifier ou le supprimer à tout moment.
Mesures du Sous-traitant et du sous-traitant ultérieur Hetzner Online GmbH (hébergement des serveurs)
Les mesures des points 1.1 et 1.4 ainsi que les mesures liées à l’infrastructure du point 3.1 (alimentation sans interruption, groupe électrogène de secours, protection DDoS) sont mises en œuvre par Hetzner Online GmbH. Le Sous-traitant met lui-même en œuvre les autres mesures de la présente section.
1. Confidentialité conformément à l’art. 32, paragraphe 1, point b, du RGPD
1.1 Contrôle de l’accès physique
- système électronique de contrôle de l’accès avec journalisation
- clôture de haute sécurité autour de l’ensemble du parc de centres de données
- remise documentée des clés aux collaborateurs
- règles d’accompagnement et d’identification des visiteurs dans le bâtiment
- présence de personnel 24 h/24 et 7 j/7 dans les centres de données
- vidéosurveillance aux entrées et aux sorties, aux sas de sécurité et dans les salles de serveurs
- L’accès aux locaux des personnes extérieures à l’entreprise n’est autorisé qu’en compagnie d’un collaborateur de Hetzner
- Administration : système électronique de contrôle de l’accès avec journalisation
- vidéosurveillance aux entrées et aux sorties
1.2 Contrôle de l’accès aux systèmes
- Le mot de passe de l’interface d’administration est défini par le Sous-traitant, les mots de passe respectent des règles prédéfinies. En outre, une authentification à deux facteurs est disponible pour renforcer la sécurité.
- L’accès aux serveurs est limité aux personnes autorisées, les mots de passe utilisés doivent respecter une longueur minimale.
1.3 Contrôle de l’accès aux données
- Par des mises à jour de sécurité régulières (conformes à l’état de l’art), le Sous-traitant garantit que les accès non autorisés sont empêchés.
- Procédure contraignante et auditable d’attribution des autorisations aux collaborateurs.
- Pour les données et logiciels transférés, le Sous-traitant est responsable de la sécurité et des mises à jour.
1.4 Contrôle de la séparation des données
- Après la fin du contrat, Hetzner applique une procédure définie, propre à chaque produit, pour la suppression complète et irréversible des supports de données. Pour les serveurs dédiés, la suppression s’effectue sans résidu au moyen d’un procédé matériel. La procédure de suppression est contrôlée régulièrement par un prestataire externe.
- Les disques durs défectueux qui ne peuvent pas être effacés de manière sûre sont détruits (broyés) directement dans le centre de données de Falkenstein.
- Les données sont stockées séparément des autres données, physiquement ou logiquement.
- La sauvegarde des données s’effectue également sur des systèmes séparés logiquement et/ou physiquement.
2. Intégrité (art. 32, paragraphe 1, point b, du RGPD)
2.1. Contrôle de la transmission
- Tous les collaborateurs ont reçu des instructions au sens de l’art. 32, paragraphe 4, du RGPD et sont tenus de garantir un traitement des données à caractère personnel conforme à la protection des données.
- Suppression des données conforme à la protection des données après la fin de la prestation.
- Des possibilités de transmission chiffrée des données sont mises à disposition conformément au descriptif des prestations du contrat.
2.2. Contrôle de la saisie
- Les données sont saisies par les utilisateurs du Responsable du traitement eux-mêmes ou transmises par le Responsable du traitement par authentification unique (SSO) ou par import CSV.
- Les modifications du contenu des boîtes sont versionnées au moyen d’un historique des modifications.
- Les actions liées à la sécurité sont consignées dans le journal des événements.
3. Disponibilité et résilience (art. 32, paragraphe 1, point b, du RGPD)
3.1 Contrôle de la disponibilité
- Mise en œuvre de mécanismes de protection (pare-feu, protection anti-spam, limitation du débit).
- Application du concept de sécurité « Content Security Policy », qui garantit un niveau de sécurité nettement plus élevé.
- Des copies de la base de données (dumps) sont créées chaque jour et conservées sous forme d’états quotidiens, hebdomadaires et mensuels. Les états plus anciens sont écrasés selon un cycle régulier.
- Des serveurs de sauvegarde séparés répliquent les fichiers chaque jour et chaque semaine. Les fichiers supprimés sont également retirés de la sauvegarde lors de la réplication suivante.
- Mise en œuvre d’une alimentation sans interruption et d’un groupe électrogène de secours.
- Détection DDoS active en permanence avec filtrage automatique du trafic d’attaque.
- Surveillance du serveur.
3.2 Capacité de restauration (art. 32, paragraphe 1, point c, du RGPD)
- Une sauvegarde peut être restaurée sur le serveur dans de brefs délais. La procédure est documentée dans le plan d’urgence du Sous-traitant.
4. Procédure de vérification, d’analyse et d’évaluation régulières (art. 32, paragraphe 1, point d, du RGPD et art. 25, paragraphe 1, du RGPD)
4.1 Gestion de la protection des données
- Un système de gestion de la protection des données est en place.
4.2 Gestion de la réponse aux incidents
- Une gestion de la réponse aux incidents est en place.
4.3 Protection des données dès la conception et protection des données par défaut
- Des paramètres par défaut respectueux de la protection des données sont pris en compte dans nos développements logiciels (art. 25, paragraphe 2, du RGPD).
4.4 Contrôle des instructions
- Nos collaborateurs reçoivent à intervalles réguliers une formation au droit de la protection des données et connaissent les instructions de procédure et les règles d’utilisation applicables au traitement des données.
- Le Sous-traitant dispose d’un interlocuteur chargé de la protection des données.
Sous-traitant ultérieur : Heinlein Hosting GmbH (hébergement de messagerie via mailbox.org)
5.1 Finalité du traitement des données
- Envoi d’e-mails générés par le système (notifications, réinitialisations de mot de passe, communications administratives).
- Le traitement s’effectue exclusivement pour le compte du Sous-traitant (Edumaps).
5.2 Localisation des serveurs
- Deux centres de données distincts à Berlin, Allemagne, entièrement soumis à la juridiction allemande.
- Heinlein Hosting exploite lui-même le matériel serveur et en assure l’installation, la maintenance et la connexion au réseau. Des prestataires externes fournissent l’infrastructure des bâtiments, le refroidissement et l’alimentation électrique.
5.3 Mesures techniques et organisationnelles (MTO) conformément à l’art. 32 du RGPD (informations fournies par le sous-traitant ultérieur)
a) Mesures de pseudonymisation et de chiffrement
Sur le plan technique :
- Chiffrement des supports de données sur les systèmes mobiles et fixes, lorsque cela est réalisable.
- Transmission et stockage chiffrés des données d’accès.
- Transmission chiffrée des données sur les réseaux (e-mail, PGP, HTTPS).
Sur le plan organisationnel :
- Formations régulières des collaborateurs à l’utilisation des techniques de chiffrement.
- Contrôle régulier et, le cas échéant, mise à jour des procédés de chiffrement et des supports de données.
b) Mesures visant à garantir la confidentialité
Sur le plan technique :
- Système d’alarme relié à un centre de télésurveillance dans les locaux commerciaux et les centres de données.
- Système automatique de contrôle de l’accès dans le centre de données.
- Destruction des supports de données et des dossiers papier par destruction mécanique ou par une entreprise d’élimination certifiée.
- Verrouillages par carte à puce, transpondeur et code, contrôles d’accès biométriques dans le centre de données.
- Vidéosurveillance, détecteurs de mouvement et serrures de sécurité.
- E-mails et stockage des données chiffrés, accès à distance sécurisés (VPN, SSH, TLS).
Sur le plan organisationnel :
- Règles de gestion des clés et journalisation, registre des visiteurs, sélection rigoureuse du personnel de nettoyage.
- Port obligatoire de badges d’autorisation, engagement de tous les collaborateurs à la protection des données et à la confidentialité.
- Gestion des mots de passe selon des règles définies, accès aux systèmes journalisés.
- Séparation des données destinées à des finalités différentes, formations régulières, vérification régulière des MTO.
c) Mesures visant à garantir l’intégrité
Sur le plan technique :
- Journalisation de toutes les saisies de données et de toutes les activités d’administration.
- Sommes de contrôle ou procédés similaires pour la validation des données.
Sur le plan organisationnel :
- Concepts de rôles et d’autorisations, formation des collaborateurs aux processus conformes au RGPD.
- Surveillance régulière des instructions de travail et des processus de traitement des données.
d) Mesures visant à garantir la disponibilité et la restauration
Sur le plan technique :
- Sauvegardes régulières et tests de la capacité de restauration.
- Systèmes redondants, alimentation sans interruption, climatisation, alimentation électrique de secours.
- Raccordement à des circuits électriques et à des liaisons Internet redondants, surveillance automatique de la température et des systèmes.
- Systèmes de détection d’incendie et de fumée, infrastructure réseau redondante, pare-feu, détection d’anomalies.
Sur le plan organisationnel :
- Achat et validation centralisés de matériel et de logiciels à longue disponibilité.
- Mises à jour de sécurité régulières, prise en charge par des spécialistes qualifiés, sauvegardes externalisées.
- Centre de données de repli pour les applications centrales, service d’urgence 24 h/24 et 7 j/7, vérification régulière des MTO.
e) Mesures visant à garantir la résilience
Sur le plan technique :
- Surveillance des systèmes informatiques 24 h/24 et 7 j/7, répartition de charge (load balancing), plusieurs lignes de données, ressources de cluster dynamiques.
Sur le plan organisationnel :
- Tests de charge réguliers, contrôle de l’utilisation des systèmes, planification des capacités avec des réserves de sécurité, révision continue des MTO.
5.4 Vérification, évaluation et documentation
- Le niveau de protection approprié est adapté au risque pour les droits et libertés des personnes concernées.
- Les mesures sont vérifiées régulièrement, évaluées au moins une fois par an et, le cas échéant, adaptées de manière dynamique.
- Les MTO des sous-traitants ultérieurs sont également vérifiées chaque année.
- Les preuves des vérifications sont conservées pendant au moins trois ans.
- Les modifications substantielles sont convenues avec le Responsable du traitement par écrit ou par voie électronique.
5.5 Dispositions contractuelles et responsabilité
- Heinlein Hosting GmbH est tenue, par un contrat de sous-traitance ultérieure, aux mêmes obligations qu’Edumaps.
- Edumaps reste responsable du respect du RGPD.
- Le Responsable du traitement consent au recours à Heinlein Hosting en tant que sous-traitant ultérieur.
- Les preuves du respect des MTO peuvent être consultées à tout moment.
Sous-traitant ultérieur : Microsoft Ireland Operations Limited (Azure OpenAI Service, Azure AI Speech)
6.1 Finalité du traitement des données
- Utilisation des modèles OpenAI hébergés sur Azure (modèles GPT) pour le traitement de texte assisté par l’IA au sein d’Edumaps.
- Synthèse vocale (text-to-speech) via Azure AI Speech pour la fonction de lecture à voix haute et l’audio de prononciation. Seul le texte à lire est transmis.
6.2 Localisation des serveurs
- En fonctionnement normal, traitement exclusivement dans des centres de données Microsoft situés en Europe (EU Data Boundary, région Sweden Central).
- Fonctionnement normal : traitement et stockage dans l’UE/EEE conformément à la région de la ressource et à la configuration de l’EU Data Boundary. Dans des cas exceptionnels strictement limités (assistance sur demande, défense contre des incidents de sécurité, surveillance des abus), des flux de données en dehors de l’EU Data Boundary peuvent avoir lieu dans les conditions prévues par la documentation de Microsoft. Ces flux reposent sur les clauses contractuelles types figurant dans le Microsoft Data Protection Addendum (art. 46 du RGPD). Ces cas sont documentés et pris en compte dans le justificatif relatif au locataire (tenant). Il est techniquement établi qu’aucun déploiement « Global » n’est utilisé.
- Pour Edumaps, seules des ressources Azure (Azure OpenAI, Azure AI Speech) situées dans une région de l’UE sont exploitées. La région actuellement utilisée se trouve en Suède.
- La localisation des serveurs et la région des ressources sont vérifiées et documentées régulièrement. La preuve correspondante figure à l’annexe 6.

Capture d’écran : région de la ressource Azure (localisation des serveurs en Suède)
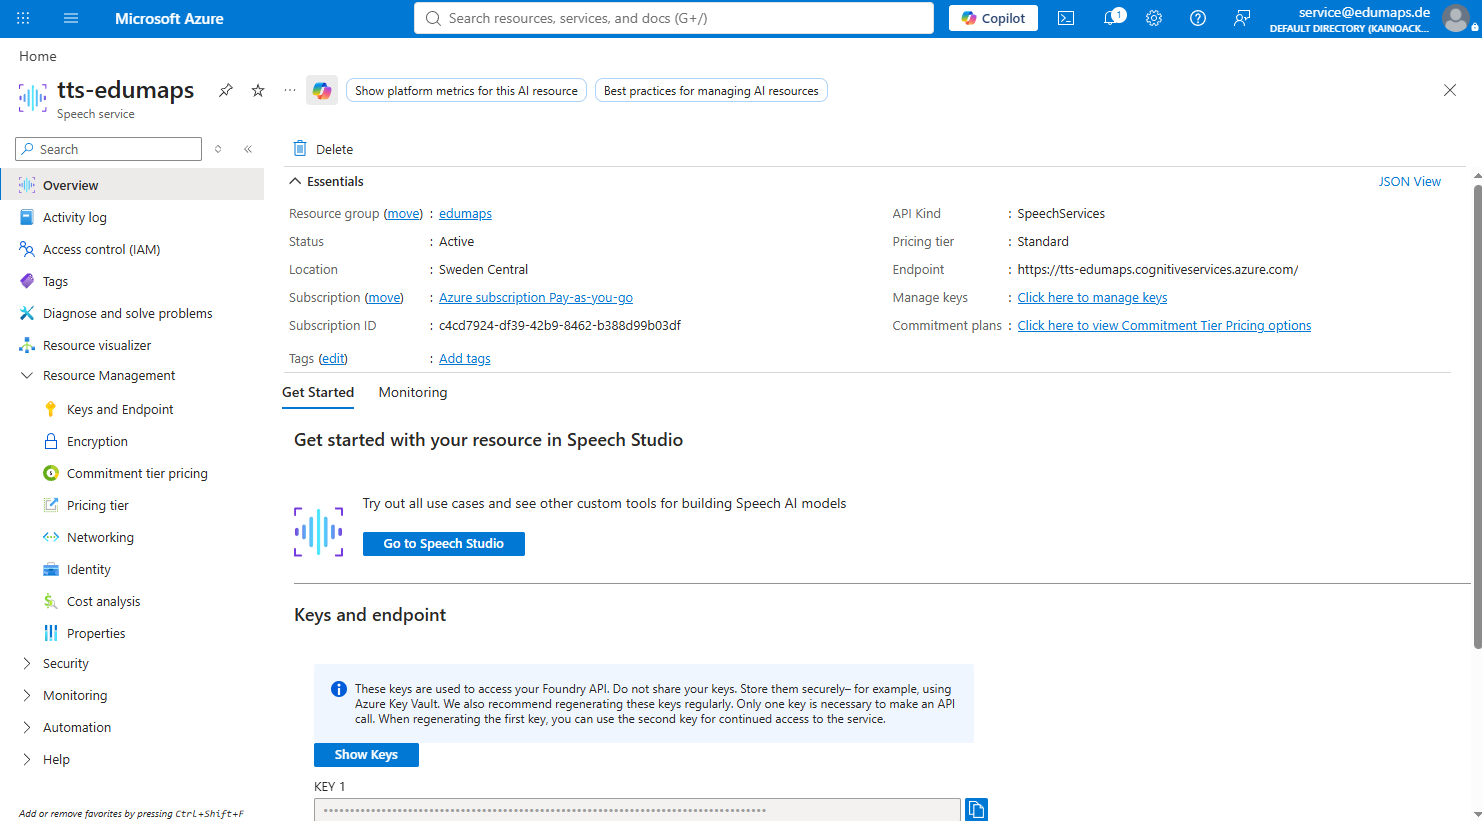
Capture d’écran : région de la ressource Azure AI Speech (localisation des serveurs en Suède)
6.3 Mesures techniques et organisationnelles (MTO) conformément à l’art. 32 du RGPD
a) Mesures de pseudonymisation et de chiffrement
- L’objectif est un traitement sans données à caractère personnel (minimisation des données personnelles au moyen d’indications dans l’interface et de règles d’utilisation). Néanmoins, il ne peut être exclu que des utilisateurs transmettent des données à caractère personnel dans des prompts ou des passages de texte sélectionnés. Cette possibilité est réduite par des règles contraignantes, un concept de rôles et de droits et des contrôles techniques, et elle est prise en compte dans l’analyse des risques.
- Transmission exclusivement via des connexions de serveur à serveur chiffrées par TLS 1.2+.
b) Mesures visant à garantir la confidentialité
- En fonctionnement normal, le traitement a lieu exclusivement sur des serveurs situés dans l’UE (région Sweden Central), pour les cas d’exception, voir 6.2.
- Accès à Azure OpenAI et à Azure AI Speech uniquement par l’intermédiaire de serveurs Edumaps authentifiés.
- Aucun accès direct des utilisateurs aux systèmes externes.
- L’accès aux ressources Azure s’effectue exclusivement côté serveur, par l’intermédiaire des serveurs back-end d’Edumaps.
- Les accès directs par les utilisateurs finaux sont techniquement exclus.
- Les accès réseau sont restreints par des règles réseau Azure ou par des pare-feu.

Capture d’écran : accès réseau à la ressource Azure OpenAI uniquement par l’intermédiaire des serveurs Edumaps (restriction d’accès par adresse IP)
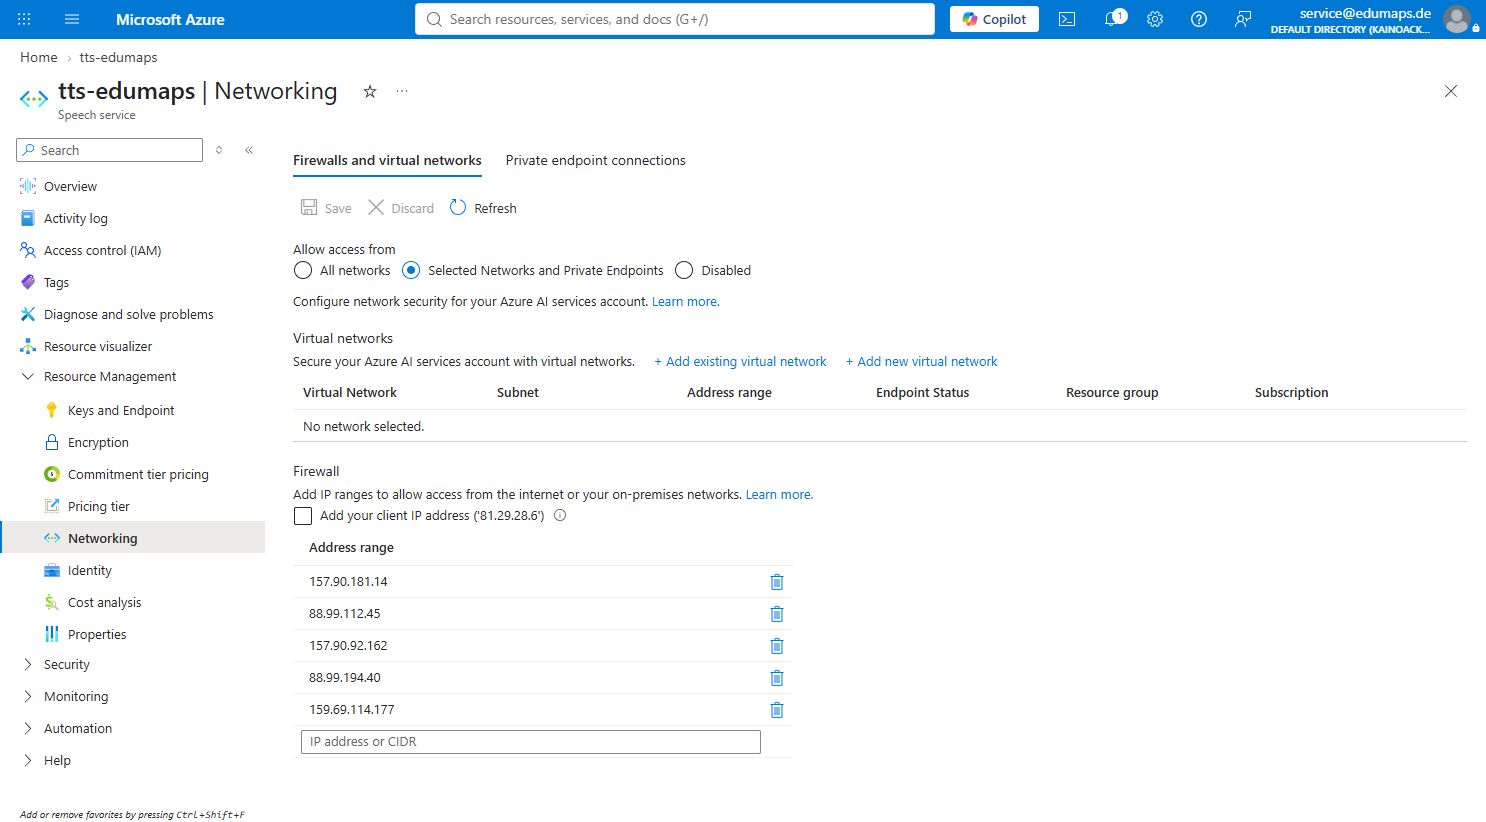
Capture d’écran : accès réseau à la ressource Azure AI Speech uniquement par l’intermédiaire des serveurs Edumaps (restriction d’accès par adresse IP)
Pour l’API de synthèse en temps réel d’Azure AI Speech, Microsoft ne stocke ni le texte transmis ni l’audio généré (Microsoft Learn, « Data, privacy, and security for text to speech », état au 27/02/2026).
Afin de garantir le fonctionnement et la sécurité, des métadonnées techniques peuvent être journalisées, par exemple :
- moment de la requête
- identifiant technique de la requête (request ID)
- codes de statut
Les contenus des prompts et les réponses générées ne sont pas enregistrés par Edumaps dans les journaux de diagnostic d’Azure.
Les configurations de la journalisation de diagnostic sont vérifiées régulièrement.

Capture d’écran : aucun paramètre de diagnostic Azure (Diagnostic Settings) activé

Capture d’écran : Azure Log Analytics (configuration de la journalisation)

Capture d’écran : Azure Data Collection Rules (configuration de la journalisation)
c) Mesures visant à garantir l’intégrité
- Le traitement par l’IA est automatisé. Une vérification manuelle par des collaborateurs de Microsoft n’est possible que dans le cadre de la surveillance des abus en cas de suspicion (voir 6.4).
- Les entrées et les sorties sont contrôlées automatiquement par Microsoft afin de détecter les contenus abusifs (Content Filtering, Abuse Monitoring). Les prompts et les sorties ne sont pas enregistrés pour ce contrôle automatisé. Ce n’est qu’en présence d’indices de suspicion correspondants que Microsoft peut conserver temporairement des contenus en vue d’un examen plus approfondi (voir 6.4).
d) Mesures visant à garantir la disponibilité et la capacité de restauration
- Azure garantit une haute disponibilité (supérieure à 99,9 %) et un stockage redondant des données au sein de l’UE.
- Les requêtes d’IA sont sans état (stateless) pour l’inférence (elles ne sont pas enregistrées dans le modèle). Selon les paramètres de la surveillance des abus, un traitement et une conservation temporaires dans des systèmes séparés peuvent toutefois avoir lieu aux fins de la détection des abus. La surveillance des abus standard fournie par Microsoft s’applique aux ressources d’Edumaps.
e) Mesures visant à garantir la résilience
- Architecture de serveurs évolutive dans le cloud Azure pour la répartition de la charge.
- Surveillance automatisée et gestion des incidents par Microsoft.
f) Mesures organisationnelles
- Conclusion d’un contrat de sous-traitance entre Edumaps et Microsoft conformément à l’art. 28 du RGPD.
- Contrôle régulier des certifications de Microsoft (ISO 27001, SOC 2, CSA Star).
- Audits internes de protection des données et documentation des processus d’IA chez Edumaps.
g) Contrôle de l’accès aux données
- L’accès aux ressources Azure s’effectue au moyen d’un système de contrôle d’accès basé sur les rôles (RBAC).
- Les rôles d’administration sont attribués selon le principe du besoin d’en connaître (need-to-know).
- Les droits d’accès sont vérifiés régulièrement.

Capture d’écran : vue d’ensemble des rôles Azure IAM

Capture d’écran : rôles Owner dans Azure IAM
6.4 Disponibilité et résilience (art. 32, paragraphe 1, point b, du RGPD)
L’infrastructure Azure utilisée par la fonction d’IA est certifiée ISO 27001 et satisfait aux exigences d’une sécurité cloud conforme au RGPD. Seuls des appels d’inférence sans état (stateless inference) sont utilisés (aucune utilisation de la Files API, d’Assistants/Threads, de Stored Completions ni du fine-tuning). De ce fait, aucune persistance des prompts et des sorties côté application n’a lieu dans la ressource Azure OpenAI. Font exception, le cas échéant, les opérations pertinentes au regard des abus dans le cadre de la surveillance des abus (selon le service et la configuration). Certaines fonctionnalités Azure optionnelles peuvent stocker des données au repos (at rest) dans le locataire (tenant) du client. Ces fonctionnalités sont désactivées pour Edumaps et ne sont pas utilisées.
6.5 Procédure de vérification, d’analyse et d’évaluation régulières (art. 32, paragraphe 1, point d, du RGPD)
Le respect des exigences de protection des données et de sécurité liées à l’utilisation de l’IA est vérifié régulièrement. Cela comprend notamment :
- Vérification des interfaces techniques entre Edumaps et Azure OpenAI ainsi qu’Azure AI Speech.
- Vérification des garanties contractuelles.
État des mesures techniques et organisationnelles : 08/11/2026